AIがあなたのコードを爆速レビュー!Claudeの脆弱性発見術をWeb制作に活かす
AIはあなたのコードのバグを見つける救世主?Claudeの驚異的な能力
皆さん、Web制作やAI開発の現場で、
「セキュリティ対策、もっと効率的にできないかな?」
「コードレビュー、時間かかるし見落としが怖い…」
なんて思ったこと、ありませんか?
そんな開発者の悩みに、強力なAIが応えてくれるかもしれません。
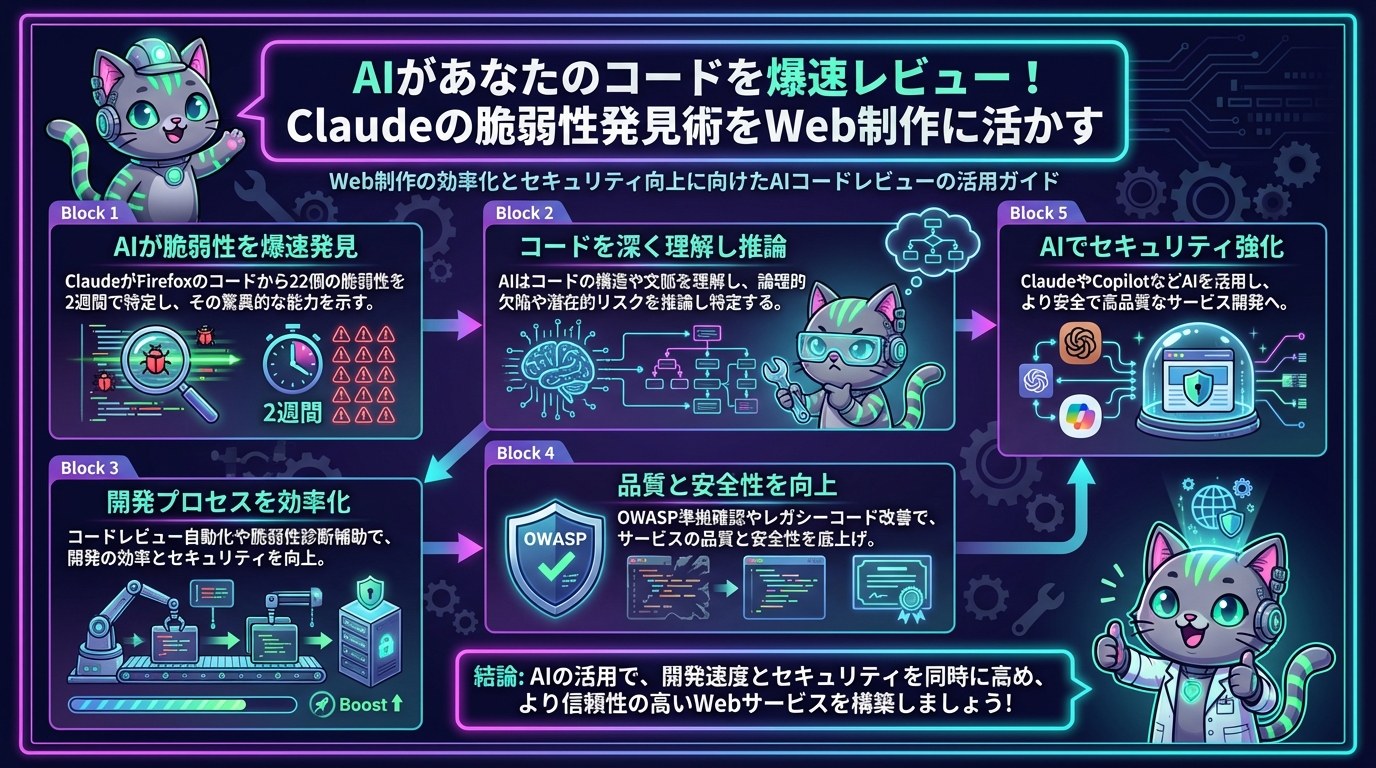
先日、Anthropicが開発する大規模言語モデル「Claude」が、なんとFirefoxのコードベースから22個もの脆弱性をわずか2週間で見つけ出したというニュースが飛び込んできました。これって、ただのバグ発見ツールとはワケが違います。
この成果は、AIが単なるコードのシンタックスチェックだけでなく、複雑なロジックの欠陥やセキュリティ上の潜在的なリスクを、人間が見落としがちな部分まで深く理解し、特定できる能力を持っていることを示しています。Firefoxのような巨大で複雑なプロジェクトでこれだけの成果を出せるということは、私たちの日常的な開発プロセスにも大きな変革をもたらす可能性を秘めている、ということですよね!
この記事では、Claudeが持つ驚異的な脆弱性発見能力を掘り下げつつ、それをWeb制作やAI開発の現場でどう活用できるのか、具体的なイメージを膨らませていきたいと思います。AIを味方につけて、より安全で高品質なサービスを爆速で開発するヒントを探っていきましょう!
AIは何ができるのか?Claudeの驚異的な脆弱性発見能力
「AIが脆弱性を見つけるって、具体的にどういうこと?」と疑問に思うかもしれません。
Claudeのような大規模言語モデルは、膨大な量のテキストデータ(もちろん、大量のコードも含まれます)を学習しています。これにより、コードの構造、パターン、そしてその背後にある論理的な意味を深く理解する能力を持っています。
- コードのパターン認識と論理的欠陥の特定:
AIは、セキュアなコードのパターンと、脆弱性につながりやすいアンチパターンを認識できます。例えば、ユーザー入力が適切にサニタイズされていない箇所や、認証・認可ロジックの不備、不適切なエラーハンドリングなど、人間が見過ごしがちな細かな部分までチェックします。 - セキュリティのベストプラクティスとの比較:
OWASP Top 10のような業界標準のセキュリティガイドラインや、特定のプログラミング言語・フレームワークにおける安全なコーディングプラクティスを学習しています。これにより、コードがこれらのベストプラクティスに沿っているかを判断し、逸脱している箇所を指摘できます。 - 文脈理解に基づく推論:
単にキーワードを検索するだけでなく、コード全体の文脈を理解し、それがシステム全体にどのような影響を与えるかを推論します。例えば、ある関数での入力処理が、別の場所で予期せぬ脆弱性を引き起こす可能性なども指摘できるわけです。 - 大規模コードベースへの対応:
Firefoxのような数百万行にも及ぶコードベースでも、効率的にスキャンし、人間では到底不可能なスピードと網羅性で潜在的な問題を発見します。これは、特にレガシーコードの改善や大規模プロジェクトのセキュリティ監査において、計り知れない価値があります。
要するに、Claudeはまるで熟練したセキュリティエンジニアがコードを読み解くように、その意図を理解し、潜在的な危険性を予測できる、というわけです。これは開発者にとって、まさに夢のような能力ですよね!
どう使える?Web制作・AI開発における具体的な活用例
「なるほど、AIすごい!でも、僕らの開発現場でどう活かせばいいの?」
ここからは、Web制作やAI開発の具体的なシーンで、AIの脆弱性発見能力をどう活用できるか、具体的なイメージを膨らませていきましょう。
1. コードレビューの自動化と効率化
- プルリクエスト(PR)時の自動チェック:
GitHubやGitLabなどのCI/CDパイプラインにAIを組み込み、PRが作成されるたびに自動でセキュリティレビューを実行。AIが潜在的な脆弱性や改善点を指摘し、人間がレビューする前に初期段階の問題を潰せます。これにより、レビューアの負担が大幅に軽減され、より本質的な議論に時間を割けるようになります。 - セキュリティ観点からのレビュー強化:
XSS、SQLインジェクション、CSRF、不適切な認証・認可、情報漏洩リスクなど、セキュリティ専門家がチェックするような観点からコードを詳細に分析し、具体的な改善提案を行います。
2. 脆弱性診断・ペネトレーションテストの補助
- 既存コードベースの定期スキャン:
開発中のアプリケーションだけでなく、既に稼働しているサービスやレガシーコードに対しても、AIが定期的に脆弱性スキャンを実行。新しい脅威パターンやAI自身の学習によって、過去には見過ごされていた問題を発見できる可能性があります。 - 新しい機能追加時の影響分析:
新機能やモジュールを追加する際、既存のシステムとの連携部分で新たな脆弱性が生まれないか、AIが事前にシミュレーションし、警告を発します。
3. セキュリティベストプラクティスの適用と学習
- OWASP Top 10準拠の確認:
開発者がOWASP Top 10などのセキュリティ基準を意識してコーディングしているか、AIが自動でチェック。もし違反している箇所があれば、具体的な修正案とともに指摘してくれます。 - セキュアコーディング教育ツール:
ジュニアエンジニアや新入社員が書いたコードのセキュリティレビューをAIに任せることで、彼らがセキュアコーディングのベストプラクティスを実践的に学ぶ教材としても活用できます。AIの指摘を元に、なぜそのコードが問題なのか、どう改善すべきかを理解する手助けになります。
4. レガシーコードの改善と技術的負債の解消
- 古いライブラリやフレームワークの脆弱性特定:
長年使われているレガシーシステムには、古いバージョンのライブラリやフレームワークが使われていることがよくあります。AIはこれらの依存関係に潜む既知の脆弱性(CVEなど)を特定し、アップデートの必要性を提案できます。 - リファクタリングの優先順位付け:
セキュリティリスクが高い箇所や、コードの複雑性が高くバグの温床になりそうな部分をAIが特定し、リファクタリングの優先順位付けをサポートします。
これらの活用例は、AIが単なるツールではなく、私たちの開発プロセス全体を強化し、品質と安全性を底上げしてくれる強力なパートナーとなることを示唆しています。
さあ、試してみよう!AIを活用したセキュリティ強化の第一歩
「AIの力を借りてみたいけど、どこから始めればいいの?」
そう思ったあなたのために、AIを活用したセキュリティ強化の具体的な第一歩を提案します。
どのAIを使うか?
- Anthropic Claude:
今回の元ネタであるClaudeは、特に複雑な推論や長文の理解に強みがあります。APIが提供されているので、独自のツールやCI/CDパイプラインに組み込むことが可能です。 - GitHub Copilot Enterprise / ChatGPT Enterprise / Google Gemini:
これらのAIもコードの理解、生成、レビューに非常に優れています。特にGitHub Copilot Enterpriseは、GitHubと密接に連携しており、開発ワークフローにスムーズに統合しやすいでしょう。まずは、自分が普段使っている開発環境や、チームの慣習に合わせて選びましょう。
具体的な始め方
- まずは「お試し」から:
いきなり大規模なシステム全体に導入するのではなく、小規模なプロジェクトや、既存コードの一部をAIにレビューさせることから始めてみましょう。例えば、最近書いた機能のコードスニペットをAIに渡して、「このコードにセキュリティ上の脆弱性がないか見てほしい。もしあれば、具体的な指摘と改善案を教えてください」とプロンプトを与えてみてください。 - プロンプトエンジニアリングを意識する:
AIに良いレビューをしてもらうためには、的確な指示(プロンプト)が重要です。「あなたは熟練したセキュリティエンジニアです。以下のPHPコードにSQLインジェクションの脆弱性がないか確認し、あれば修正案を提示してください」のように、AIの役割と目的を明確に伝えることで、より質の高いフィードバックが得られます。 - CI/CDパイプラインへの組み込み:
少し慣れてきたら、GitHub ActionsやGitLab CI/CDなどのCI/CDツールとAIのAPIを連携させ、プルリクエスト時に自動でコードスキャンとレビューが実行されるように設定してみましょう。これにより、開発の初期段階で問題を発見し、手戻りを減らすことができます。 - オープンソースツールの活用も視野に:
AIとは少し異なりますが、SemgrepやBandit(Python向け)のような静的解析ツールも、AIの補助として非常に有効です。これらとAIを組み合わせることで、さらに強力なセキュリティチェック体制を構築できます。
注意点:AIは万能ではない!
AIは強力なツールですが、決して万能ではありません。以下の点には注意が必要です。
- 最終判断は人間が行う:
AIの指摘はあくまで「提案」として捉え、必ず人間の目で最終確認を行いましょう。誤検知(False Positive)や、逆に重要な脆弱性を見落とす(False Negative)可能性もゼロではありません。 - 機密情報の取り扱い:
AIにコードを渡す際は、そのコードが機密情報を含んでいないか、サービスプロバイダーのデータプライバシーポリシーをよく確認しましょう。オンプレミスで動作するAIモデルや、プライベートな環境で学習されたモデルの利用も検討すると良いでしょう。 - 常に学習と改善:
AIの性能は日々進化しています。定期的にAIの出力品質を評価し、プロンプトを改善するなどして、より効果的な活用方法を模索し続けることが重要です。
AIは、私たちの開発プロセスを劇的に変革する可能性を秘めています。特にセキュリティは、リリース後に問題が発覚すると大きな損失につながる重要な要素です。AIの力を賢く借りて、より安全で高品質なWebサービスやAIアプリケーションを、もっと効率的に開発していきましょう!これを使わない手はありませんよ!